
1. 設計方針と対象範囲
本ページは、Solit、SolitCall、管理会社・入居者・設備会社・オーナー向け画面、API、ファイル保管、通知、外部システム連携に共通する標準方針を示します。電話やWebで受け付けた情報を業務データへ変換する入口から、案件処理、承認、報告、外部システムへの登録までを対象としています。
設計時には、必要なデータだけを取得すること、所属組織と役割を確認してから処理すること、重要な操作を後から確認できること、AIが判断できない場合に処理を止めて人へ引き継げることを基本とします。
本ページは標準構成の説明であり、サービス仕様やSLAを一律に保証するものではありません。実際の保存先、利用する外部サービス、保存期間、障害時の経路、契約上の条件は、導入時の仕様書・申込書・利用契約等で確定します。
2. 標準システム構成
Web画面、モバイルアプリ、電話・Web受付から業務データベースへ直接アクセスさせず、Cloudflare Workers上のSolit APIを処理の境界とします。APIで利用者・所属組織・役割・対象データを確認し、入力値と業務ルールを検証した後に保存または連携します。
必要な処理先にのみ接続
外部サービスは常時すべての情報へ接続するのではなく、受付、通知、解析、データ登録など、その処理に必要な項目だけを指定された経路へ送ります。
3. 役割ごとの情報範囲
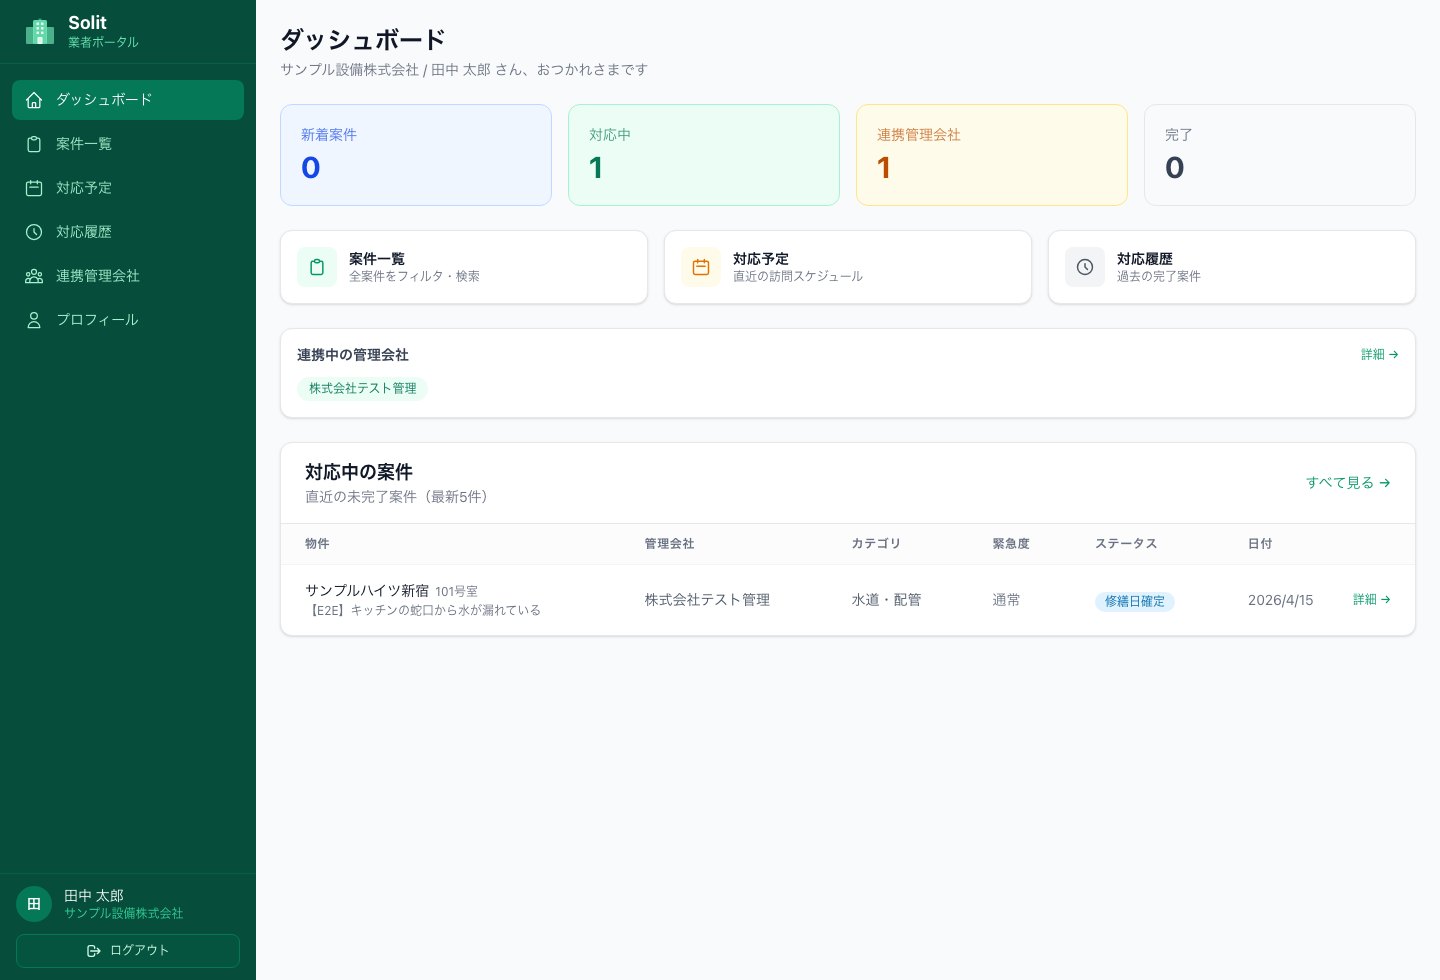
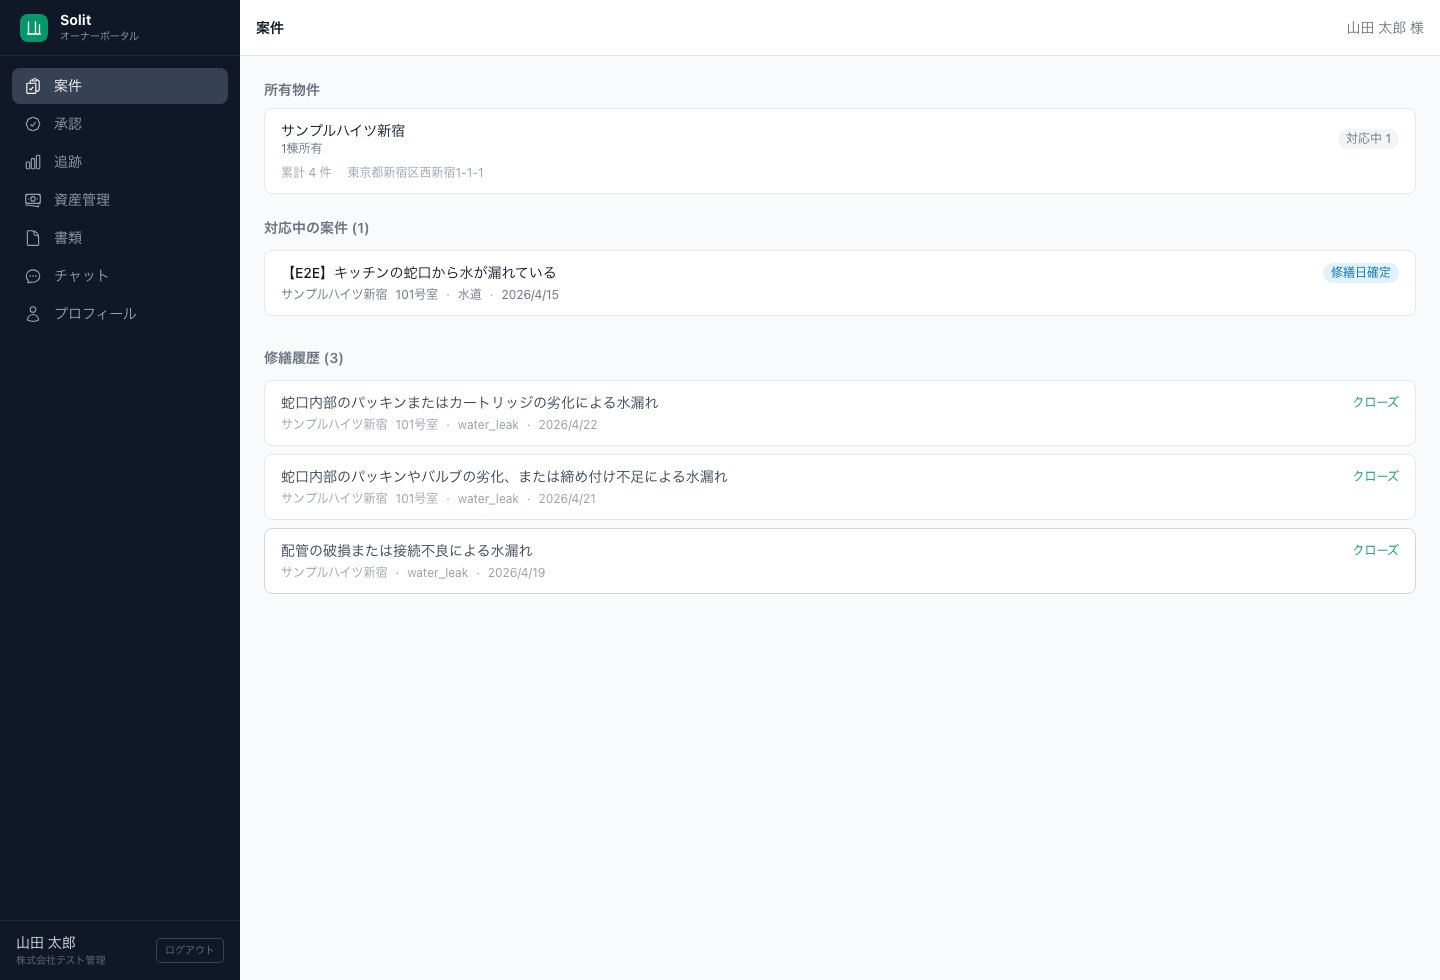
同じ案件を扱う場合でも、管理会社、入居者、設備会社、オーナーでは必要な情報と操作が異なります。Solitは役割ごとに画面とAPIを分け、業務上必要な範囲へ表示・操作を限定します。


4. 認証・権限・組織分離
管理画面のAPIは、認証済み利用者の所属組織と役割を取得し、要求されたデータがその組織に属することを確認します。データ取得・更新処理では組織IDを条件に含め、主要な業務テーブルではデータベース側の行単位制御も併用します。
- 管理会社
- 認証済みアカウント、所属組織、管理者・担当者等の役割に応じて、閲覧・登録・承認・設定変更の範囲を制御します。
- 入居者
- 契約、物件、部屋、受付セッションを照合し、自身に関係する相談・申請・案件の範囲へ限定します。
- 設備会社
- 打診、受諾、担当割当等で関係が確認できる案件を対象に、見積・訪問・作業報告等の操作を許可します。
- オーナー
- 所有関係を確認できる物件と案件を対象に、見積確認、承認、報告、収支等の範囲を表示します。
- 共有リンク
- 用途を限定した推測困難なトークン、有効期限、失効可能なリンクまたは認証済みセッションを、画面の性質に応じて使い分けます。
5. データの取得から削除まで
データは取得した時点だけでなく、利用、保存、外部共有、契約終了後の取扱いまでを一連の流れとして管理します。保存期間と削除条件は、法令上の保存義務、業務上の必要性、顧客の社内規程に合わせて導入時に確定します。
- 01取得
電話、Web、アプリ、CSV、API等から、合意した目的に必要な項目を取得します。
- 02利用
受付、案件処理、見積、承認、報告、通知等、定めた業務のために利用します。
- 03保存
組織、契約、物件、案件等に関連付け、検索・更新・追跡できる状態で保存します。
- 04共有・連携
権限のある関係者または指定された外部システムへ、必要な項目だけを渡します。
- 05返却・削除
契約と保存方針に基づき、エクスポート、利用停止、削除等の方法を確定します。
6. 通信・保存データの保護
- ブラウザ、モバイルアプリ、API、外部サービス間の通信はHTTPS/TLSを前提とします。
- データベースとファイルストレージは、採用するクラウド基盤が提供する保存時の保護機能を利用します。
- 業務データは組織ID、物件、契約、案件等の識別子に関連付け、APIで対象範囲を照合します。
- 認証情報、APIキー、外部連携トークン等の秘密情報は、通常の業務画面へ再表示しません。
- アップロードされたファイルは、ファイル種別、サイズ、関連する組織・案件・作業等を確認して処理します。
- ログやエラー表示には、秘密情報をそのまま残さないことを前提とします。
| 管理対象 | 標準的な管理 | 導入時に確定する事項 |
|---|---|---|
| アカウント | 本人確認、所属組織、役割に基づく制御 | 利用者、管理者、権限申請・棚卸し方法 |
| 業務データ | 組織IDによるAPI絞り込みと行単位制御 | 閲覧範囲、部門・担当者単位の追加制御 |
| 共有リンク | 用途別トークン、有効期限、失効手段 | 有効期間、本人確認方法、再発行手順 |
| ファイル | 関連データとの照合、APIを介した取得 | 許可形式、上限、保存期間、削除方法 |
| ログ | 操作・状態・通知・外部送達の履歴 | 対象操作、閲覧権限、保管期間、提出方法 |
7. 外部システム連携
Salesforce、kintone、基幹システム、CSV、Webhook等との連携では、接続先、方向、対象オブジェクト、送信項目、更新条件を接続先ごとに設定します。すべてのSolitデータを一律に渡すのではなく、必要な項目だけをマッピングします。
- 接続先が発行した専用アカウントまたはAPI認証情報を使用し、必要なオブジェクトと操作だけを許可します。
- 外部連携用の秘密情報をデータベースへ保存する場合はAES-GCMで暗号化し、復号鍵はデータベース外の実行環境シークレットで管理します。
- 保存済みのトークンやシークレットは画面へ再表示せず、更新時は新しい値で置き換えます。
- 接続テスト、送達結果、失敗理由、再試行を確認できる状態にし、案件ID等を使って重複登録を抑えます。
- OAuthを利用する接続先では、長期運用に適した更新用認証情報を使用し、失効時の再認証手順を定めます。
8. AI・電話受付でのデータ処理
AIへ送る情報は、会話、受付内容の整理、画像・文書の解析、回答生成等、合意した処理に必要な範囲へ限定します。本番利用では、顧客データをモデル学習に利用しない条件を契約または公式仕様で確認できるAPI経路を選定します。
- 電話・Web受付
- 物件・契約の照合、症状、緊急度、希望日時等を聞き取り、構造化した受付データへ変換します。
- 送信範囲
- 利用するAI提供者、送信項目、保存条件、処理地域等を導入構成に応じて確認します。
- 判断の制限
- 会社・物件・時間帯・症状ごとのルールで、案内、当番通知、連絡先共有、業者への依頼等の範囲を制御します。
- 人への引継ぎ
- 本人・物件を特定できない、会話が成立しない、判断材料が不足する、例外が続く等の場合は、確約せず記録して指定先へ通知します。
録音、文字起こし、要約の有無と保存期間は、顧客の受付方針と関係者への案内方法を踏まえて確定します。AI提供者を変更する場合も、データ利用条件と送信範囲を改めて確認します。
9. ログ・監査
受付結果、案件状態、担当者の操作、承認、通知、外部システムへの送達、例外理由等を、業務を後から確認するための履歴として保存します。操作主体、対象、日時、結果を関連付け、クレーム調査、処理漏れ確認、内部監査、障害調査に利用します。
ログ自体にも個人情報が含まれる可能性があるため、閲覧権限と保存期間を制限します。APIキー、アクセストークン、パスワード等の秘密情報は監査ログへ記録しません。
10. 障害時の継続と復旧
外部システムや通知先へ一時的に送信できない場合は、受付ID・案件ID等を用いて再送し、同じ処理の重複実行を抑えます。送信失敗は履歴へ残し、再試行または担当者による対応へつなげます。
- AIが応答できない場合の録音受付、指定番号への転送、当番通知等を事前に決めます。
- 外部連携に失敗した場合もSolit側の受付・案件を保持し、復旧後の再送または手動処理を可能にします。
- バックアップと基盤復旧は利用するマネージドクラウドの機能を組み合わせ、必要な復旧水準を導入前に確認します。
- 障害連絡先、業務継続の代替手段、復旧後に確認するデータ範囲を顧客ごとに整理します。
目標復旧時間、目標復旧時点、稼働率等の数値は構成と契約プランに依存するため、必要な水準がある場合は個別仕様として定めます。
11. 開発・変更管理
ソースコードと設定変更を管理し、変更範囲に応じて静的型検査、ビルド、関連テスト、画面確認を行います。認証、権限、外部連携、金額、削除等の重要な処理は、入力検証と失敗時の明確なエラーを含めて確認します。
- 本番用の秘密情報をソースコードへ直接記載せず、実行環境のシークレットとして管理します。
- 依存ライブラリとクラウド基盤の更新情報を確認し、影響と緊急度に応じて更新します。
- データ構造を変更する場合は、移行手順と既存データへの影響を確認します。
- 本番反映後は主要画面とAPIの動作を確認し、問題がある場合は原因の特定、修正または切り戻しを行います。
12. セキュリティインシデント対応
- 検知・記録発生時刻、対象機能、通報内容、ログを保全します。
- 影響確認対象組織、利用者、データ、外部連携、継続中の処理を確認します。
- 封じ込めアクセス停止、リンク失効、認証情報更新、連携停止等を実施します。
- 連絡・復旧顧客・関係者へ連絡し、安全を確認した範囲から復旧します。
- 再発防止原因、影響、対応結果を整理し、設定・実装・運用を見直します。
個人情報保護法その他の法令または契約上必要な報告・通知を行います。緊急連絡先、初動の役割、報告方法は導入時に確認します。
13. 外部サービス・委託先の管理
クラウド、データベース、ファイルストレージ、メール、電話、AI等の外部サービスは、提供機能、セキュリティ情報、データ利用条件、保存地域、障害時の対応を確認して採用します。個人データを取り扱う委託先には、契約と運用を通じて必要な管理を行います。
顧客固有の構成については、主要なデータ保存先、送信先、送信項目、利用目的をデータフロー図またはセキュリティ確認資料へ整理します。提供者または処理条件の重要な変更がある場合は、影響を確認します。
14. お客様との責任分界
当社が管理する範囲
- サービス基盤、API、標準の認証・権限機能
- 組織を識別したデータ処理と外部連携経路
- 操作・通知・送達履歴と障害時の調査
- システム変更、復旧、インシデント初動
お客様にお願いする範囲
- 利用者アカウントの発行・停止と権限の棚卸し
- 入力・連携するデータの適法性と関係者への案内
- 共有リンク、端末、外部システム側の認証情報の管理
- AIの案内範囲、当番、例外時の業務ルールの決定
15. 導入検討時に確認できる資料
導入範囲に応じて、以下の資料を整理します。第三者認証、社内規程、監査形式等が必須要件となる場合は、必要な水準と対応可否を個別に確認します。
- 顧客環境を反映したシステム構成図・データフロー図
- 取得項目、利用目的、送信先、保存期間、削除方法の一覧
- 利用する外部サービスと責任分界の一覧
- 権限一覧、共有リンク、外部連携アカウントの設計
- 障害時の連絡・代替運用・復旧確認手順
- お客様指定のセキュリティチェックシートへの回答
詳細資料が必要な場合は、お問い合わせフォームから対象機能と確認項目をお知らせください。